

زیرساختهای دیجیتال، امروزه به ستون فقرات کسبوکارها تبدیل شدهاند. امنیت سرور مجازی دیگر یک موضوع انتخابی یا ثانویه محسوب نمیشود بلکه یکی از حیاتیترین الزامات برای حفظ پایداری، محرمانگی و یکپارچگی اطلاعات است. سرورهای مجازی (VPS)، انعطافپذیری بالا، قیمت مناسب و دسترسی کامل مدیریتی را در اختیار کاربر قرار می دهند که موجب شده تا بهطور گستردهای مورد استفاده قرار گیرند؛ اما همین سطح دسترسی بالا، در صورت نبود تدابیر امنیتی مناسب، میتواند به یک نقطه ضعف جدی تبدیل شود.
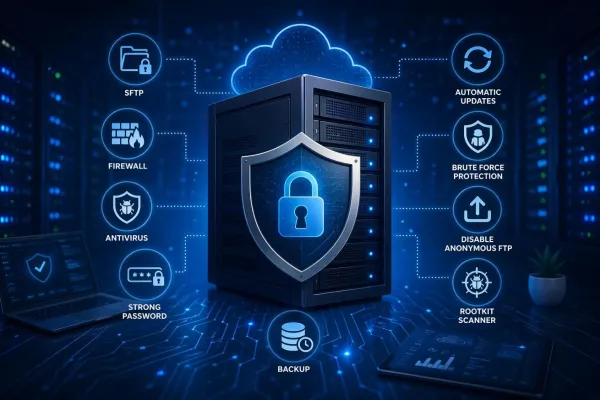
تصویر(1)
استفاده از فایروال بهعنوان اولین خط دفاعی
فایروال بهعنوان یکی از پایهایترین ابزارهای امنیتی، نقش مهمی در کنترل ترافیک ورودی و خروجی سرور ایفا میکند. این ابزار با بررسی درخواستها، اجازه یا عدم اجازه دسترسی را تعیین کرده و از ورود ترافیک مخرب جلوگیری مینماید.
پس از راهاندازی سرور مجازی، پیکربندی یک فایروال مناسب باید در اولویت قرار گیرد. تنظیم صحیح قوانین فایروال میتواند دسترسی به پورتهای حساس را محدود کرده و تنها به کاربران یا سرویسهای مجاز اجازه ارتباط دهد. در واقع فایروال بهعنوان نخستین لایه دفاعی، نقشی حیاتی در جلوگیری از حملات رایج و تامین امنیت سرور مجازی ایفا میکند.
استفاده از آنتیویروس و ابزارهای ضدبدافزار برای امنیت سرور مجازی
اگرچه فایروال نقش مهمی در جلوگیری از ورود تهدیدات دارد اما بهتنهایی کافی نیست. برخی بدافزارها ممکن است از فیلترهای فایروال عبور کرده و وارد سیستم شوند. در چنین شرایطی، وجود یک لایه دفاعی دوم ضروری است. نرمافزارهای آنتیویروس و ضد بدافزار با اسکن مداوم فایلها و فرآیندها، تهدیدات احتمالی را شناسایی و حذف میکنند. ابزارهای متنباز مانند ClamAV و Maldet گزینههای مناسبی برای ارتقا امنیت سرور مجازی هستند و میتوانند بدون هزینههای بالا، سطح قابل قبولی از امنیت را فراهم نمایند.
نادیده گرفتن این ابزارها، بهویژه توسط مدیران تازهکار، میتواند موجب آسیبپذیریهای جدی در سرور شود.
انتخاب و مدیریت صحیح رمز عبور
یکی از رایجترین روشهای نفوذ به سرورها، رمزهای عبور ضعیف یا تکراری است. انتخاب یک رمز عبور مناسب، نقشی کلیدی در جلوگیری از دسترسی غیرمجاز دارد. رمز عبور قوی باید ترکیبی از حروف بزرگ و کوچک، اعداد و نمادها باشد و از الگوهای قابل حدس پیروی نکند. همچنین به کار بردن کلمات رایج، جایگزینی حروف با اعداد یا تنظیم رمزهای مشابه برای چندین سرویس، از جمله اشتباهات رایج در این زمینه هستند.
علاوه بر این، تغییر دورهای رمز عبور و استفاده از سیاستهای انقضای رمز در کنترلپنلهایی مانند cPanel و Plesk، میتواند امنیت سرور مجازی را بهطور قابل توجهی افزایش دهد.
فعالسازی بروزرسانی خودکار سیستمهای مدیریت محتوا
سیستمهای مدیریت محتوا (CMS) مانند وردپرس، جوملا و دروپال، به دلیل محبوبیت بالا، همواره هدف حملات سایبری قرار می گیرند. توسعهدهندگان این سیستمها، بهطور مداوم نسخههای جدیدی منتشر میکنند که علاوه بر افزودن قابلیتهای جدید، آسیبپذیریهای امنیتی را نیز برطرف میکنند. فعالسازی بروزرسانی خودکار، این اطمینان را می دهد که سیستم همواره در برابر تهدیدات جدید محافظت می شود. قدیمی شدن نسخه CMS، یکی از مهمترین دلایل نفوذ به وبسایتها می باشد.
تصویر(2)
تامین امنیت سرور مجازی توسط ابزار cPHulk برای مقابله با حملات brute force
در محیطهایی که از cPanel و WHM استفاده میشود، ابزار cPHulk بهعنوان یک لایه امنیتی مکمل عمل میکند. این ابزار با شناسایی تلاشهای ورود ناموفق مکرر، از حملات brute force جلوگیری خواهد کرد. ابزار cPHulk ابتدا دسترسی مهاجم را محدود کرده و در صورت تداوم تلاشها، آدرس IP مربوطه را مسدود میکند. این مکانیزم باعث میشود که حتی در صورت عبور ترافیک مخرب از فایروال، همچنان یک سد امنیتی دیگر وجود داشته باشد.
استفاده از sFTP بهجای FTP
یکی از مهمترین گامها در تأمین امنیت سرور مجازی، انتخاب پروتکل مناسب برای انتقال فایل است. پروتکل FTP که سالها مورد استفاده قرار گرفته، امروزه بهعنوان یک روش ناامن شناخته میشود. حتی نسخه رمزنگاریشده آن یعنی FTPS نیز نمیتواند سطح امنیت مطلوبی را فراهم نماید. در FTP، اطلاعات بهصورت متن ساده منتقل میشوند و این موضوع امکان شنود و سرقت دادهها را برای مهاجمان فراهم میکند. در FTPS نیز اگرچه برخی اطلاعات مانند نام کاربری و رمز عبور رمزنگاری میشوند اما همچنان بخشهایی از دادهها در معرض خطر قرار دارند.
در مقابل، sFTP که مبتنی بر پروتکل SSH است، تمامی دادههای منتقلشده را بهصورت کامل رمزنگاری میکند. این ویژگی باعث میشود که اطلاعات حساس و حتی دادههای معمولی نیز در برابر حملات شنود، ایمن باقی بمانند. بنابراین، جایگزینی FTP با sFTP یک اقدام ضروری در راستای افزایش امنیت سرور مجازی محسوب میشود.
غیرفعالسازی FTP ناشناس جهت افزایش امنیت سرور مجازی
یکی از تنظیماتی که ممکن است بهصورت پیشفرض در برخی سرورها فعال باشد، امکان دسترسی FTP ناشناس است. این ویژگی به کاربران اجازه میدهد بدون احراز هویت، فایلهایی را روی سرور بارگذاری کنند. فعال بودن این قابلیت، یک ریسک امنیتی جدی محسوب میشود؛ زیرا میتواند منجر به بارگذاری فایلهای مخرب یا دسترسی غیرمجاز گردد. غیرفعالسازی این گزینه در تنظیمات FTP، یکی از اقدامات ضروری برای حفظ امنیت سرور است.
شناسایی و مقابله با Rootkit
روتکیتها از خطرناکترین دستههای بدافزار محسوب میشوند که در لایههای عمیق سیستمعامل نفوذ کرده و فعالیت میکنند. این نوع تهدیدات بهگونهای طراحی شدهاند که امکان دسترسی کامل مهاجم به سیستم را فراهم سازند، بدون آنکه بهسادگی قابل شناسایی باشند. بهرهگیری از ابزارهایی مانند chrootkit میتواند در شناسایی این تهدیدات نقشی مؤثر ایفا کند؛ با این حال، در برخی شرایط، حذف کامل روتکیت تنها از طریق نصب مجدد سیستمعامل امکانپذیر است. از این رو، اتخاذ رویکردهای پیشگیرانه و بررسی مستمر سیستم، اهمیت بالایی دارد.
تصویر(3)
تهیه نسخه پشتیبان بهصورت منظم
هیچ کدام از سیستم های امنیتی نمیتوانند بهطور کامل حملات را دفع کنند. به همین دلیل، ذخیره نسخه پشتیبان دادهها، یکی از مهمترین اقدامات برای کاهش خسارات احتمالی است. بکاپگیری منظم از اطلاعات سرور، این امکان را فراهم میکند تا در صورت بروز مشکل، دادهها بهسرعت بازیابی شوند. صرفا تکیه بر ارائهدهنده خدمات میزبانی برای تهیه بکاپ کافی نیست و لازم است این فرآیند بهصورت مستقل نیز انجام شود.
نتیجهگیری
امنیت سرور مجازی یک فرآیند چندلایه و مستمر است که نیازمند توجه به جزئیات و اجرای دقیق مجموعهای از اقدامات پیشگیرانه و کنترلی است. از انتخاب پروتکلهای امن برای انتقال داده گرفته تا به کارگیری ابزارهای پیشرفته امنیتی و مدیریت صحیح دسترسیها، هر یک نقش مهمی در کاهش ریسکهای امنیتی ایفا میکنند.
در شرایطی که تهدیدات سایبری روزبهروز پیچیدهتر میشوند، اتخاذ رویکردی موثر و پیشگیرانه در مدیریت امنیت، نهتنها از بروز خسارات مالی و اطلاعاتی جلوگیری می کند بلکه موجب افزایش اعتماد کاربران و پایداری خدمات نیز خواهد شد. نهایتا رعایت اصول امنیتی و بروزرسانی مداوم اطلاعات، کلید موفقیت در زمینه حفظ امنیت زیرساختهای مبتنی بر سرورهای مجازی به شمار میرود.