

آموزش کار با فایروال سخت افزاری (محافظت شبکه سرور)
 پرینت این مقاله
قابلیت فایروال سختافزاری با هدف مدیریت و کنترل حفاظت شبکه سرور، راه اندازی شده است. این سیستم به شما امکان میدهد وضعیت حفاظت از IPهای سرویس خود را مشاهده کرده و در صورت نیاز، محافظت در برابر حملات DDoS را برای مدت مشخصی فعال یا غیرفعال کنید. همچنین، از طریق این بخش میتوانید حملات ثبتشده و نمودارهای ترافیک شبکه را بررسی کرده و به امکاناتی مانند مدیریت قوانین پورت، پروتکل/کشور و کنترل فهرست IPهای مجاز و مسدود دسترسی داشته باشید.
در راهنمای فعلی، نحوه دسترسی به بخش فایروال سختافزاری، بررسی وضعیت حفاظت IP، فعالسازی، پایاندادن به دوره حفاظت و آشنایی با سایر امکانات این بخش توضیح داده شده است.
برای دستیابی به قابلیت فایروال سختافزاری، ابتدا وارد پنل کاربری خود شده و از منوی "مدیریت سرویس ها"، گزینه "سرویس های من" را انتخاب نمایید.
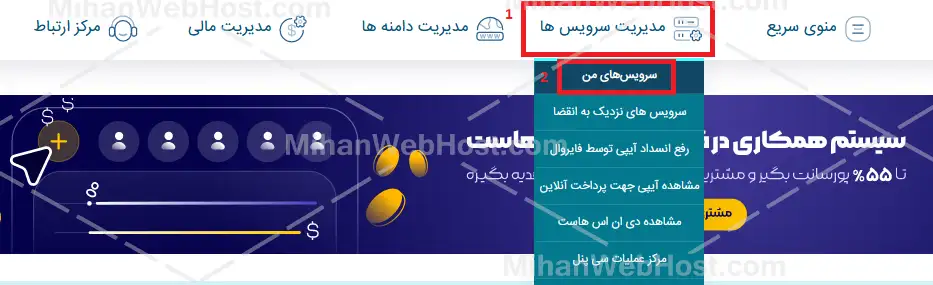
تصویر(1)
با مشاهده سرور خود در لیست نمایش داده شده، روی گزینه "مشاهده مشخصات" کلیک نمایید تا اطلاعات دقیق سرور و صفحه مشخصات آن را رویت کنید. در این صفحه مطابق با تصویر زیر، از بخش "محافظت شبکه سرور" می توانید تنظیمات امنیتی مد نظر خود را اعمال نموده و آنها را مدیریت نمایید.

تصویر(2)
نکته: در نظر داشته باشید که فایروال سخت افزاری به صورت پیش فرض برای کل شبکه فعال است؛ با فعال سازی حفاظتی از این بخش، شدت حساسیت فایروال افزایش می یابد.
در بخش فایروال سخت افزاری، گزینه های متفاوتی دیده می شود که شرح آنها به صورت زیر می باشد:
IP فعال سرویس: IP های فعال در سرور خود را می توانید از این بخش رویت و با انتخاب هر IP، پروتکل امنیتی مد نظر را روی آن اعمال نمایید.
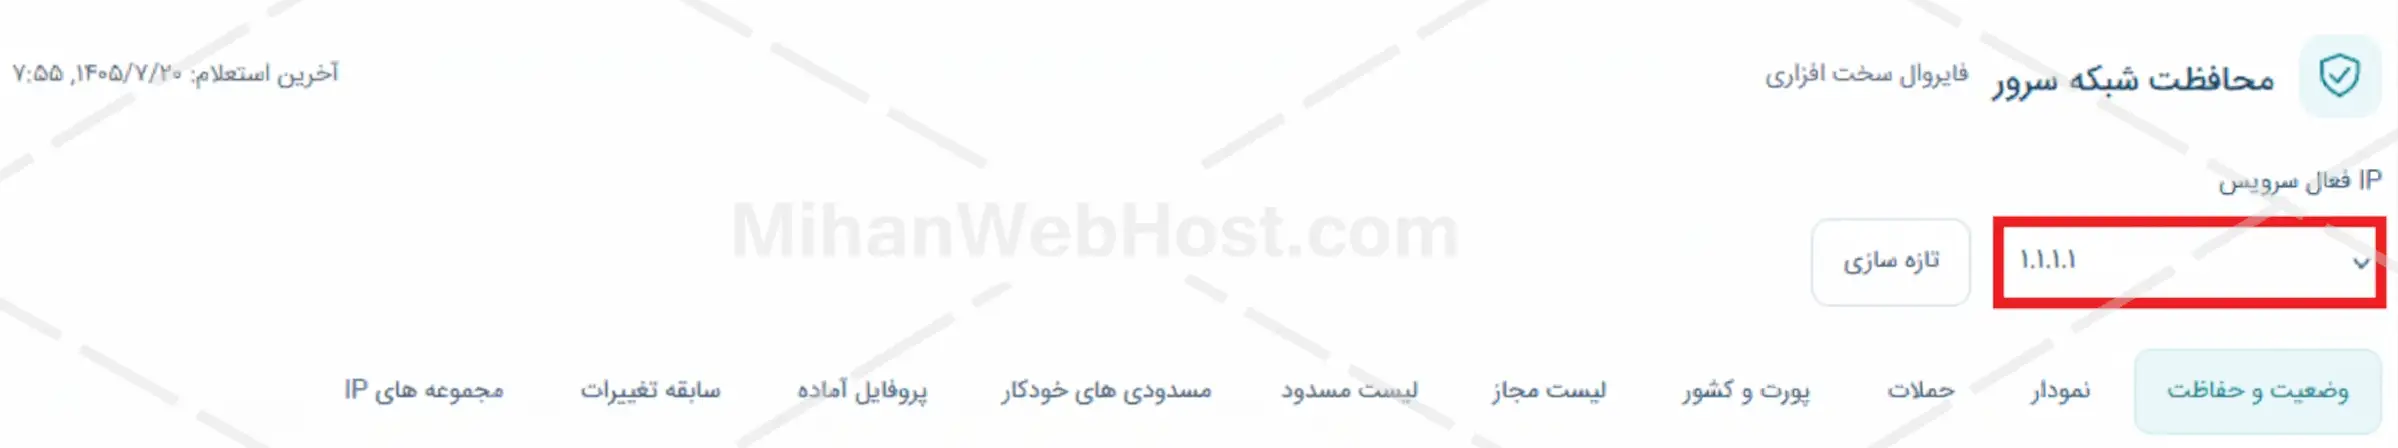
تصویر(3)
-
وضعیت و حفاظت: این بخش وضعیت فعلی حفاظت IP را نشان می دهد. اگر وضعیت "حفاظت اجباری فعال نیست" در این قسمت رویت گردد؛ بدین معنا است که در حال حاضر، حفاظت اجباری شخصی سازی شده برای IP انتخابی فعال نیست. جهت فعالسازی نیز شما می توانید مطابق با تصویر زیر، مدت زمان فعالسازی را انتخاب کرده و گزینه "فعالسازی حفاظت" را کلیک نمایید.

تصویر(4)
-
نمودار اتک: در این بخش، کاربر میتواند نمودار ترافیک شبکه IP انتخابشده را در بازه زمانی مشخص و با واحد دلخواه مشاهده کند. همچنین امکان خروجی گرفتن از دادهها و نمایش گرافیکی نمودار مصرفی وجود دارد.

تصویر(5)
PPS - Packets Per Second: تعداد بستههای شبکهای منتقل شده در هر ثانیه.
BPS -Bits Per Second: حجم داده منتقلشده بر حسب بیت در ثانیه.
شما می توانید بر اساس هر یک از واحدهای اندازه گیری فوق، بر اساس نیازتان خروجی مد نظر را مشاهده نمایید.
پس از انتخاب بازه زمانی و واحد اندازهگیری، روی دکمه "نمایش نمودار" کلیک کنید تا گراف مطابق تنظیمات انتخابی نمایش داده شود. برای دریافت دادههای نمودار، روی دکمه "خروجی دادهها" کلیک کنید.
-
حملات: امکان مشاهده حملات ثبتشده برای IP انتخابشده در یک بازه زمانی مشخص وجود دارد. همچنین کاربر میتواند اطلاعات حملات دریافتی را مشاهده و در صورت نیاز، خروجی آنها را دریافت کند.

تصویر(6)
- پورت و کشور: در این تب، ابتدا باید تنظیمات اختصاصی IP برای مدیریت قوانین پورت/کشور آماده شود. سپس با انتخاب "آماده سازی تنظیمات این آی پی" و در گام بعد "افزودن قانون" می توانید قانون جدید تعریف نمایید:

تصویر(7)
عنوان فیلد: تعیین نام قابلشناسایی برای قانون
پروتکل: تعیین پروتکل شبکهای که قانون روی آن اعمال میشود. طبق راهنمای نمایشدادهشده، مقادیر TCP=6، UDP=17، ICMP=1 یا any قابل استفاده هستند.
پورت مقصد: مشخصکردن پورت یا پورتهای مقصد که قانون روی آن اعمال می شود. شماره پورت یا بازه موردنظر را در این بخش وارد کنید. برای مثال، پورت 443 یا بازه 1000-2000. خالی بودن این فیلد به معنی همه پورتها است.
IP مبدأ: محدودکردن قانون به IPهای مبدأ مشخص با این بخش انجام می شود. پس آدرس IP مبدأ موردنظر خود را از این قسمت وارد کنید. خالی بودن این فیلد به معنی همه IPهای مبدأ است.
کد کشورها: کشورهای مشمول قانون از این بخش انتخاب می شوند. شما می توانید کد کشور موردنظر را وارد کنید؛ برای مثال IR یا DE.
پورت مبدأ: محدودکردن قانون بر اساس پورت مبدأ با این فیلد انجام می شود. در صورت نیاز، پورت یا بازه پورت مبدأ را وارد کنید. خالی بودن این فیلد به معنی همه پورتهای مبدأ است.
رفتار: تعیین اقدام قانون در مواجهه با ترافیک منطبق از این بخش انجام می شود. شما می توانید رفتار مناسب را از فهرست نمایشی انتخاب کنید.
اولویت در فهرست: تعیین اولویت اجرای قانون در میان قوانین موجود از این بخش صورت می گیرد. عدد اولویت را متناسب با ترتیب موردنظر وارد کنید.
اعمال به کشورهای غیر از فهرست: مشخصکردن نحوه برخورد با کشورهای خارج از فهرست تعیینشده، از این بخش انجام می شود. در صورت نیاز، این گزینه را فعال کنید.
توقف بررسی قوانین بعدی: تعیین اینکه پس از تطبیق این قانون، قوانین بعدی بررسی شوند یا خیر. در صورت نیاز به توقف بررسی قوانین بعدی پس از تطبیق، این گزینه را فعال کنید.
قانون فعال باشد: تعیین فعال یا غیرفعال بودن قانون پس از ذخیره. برای اعمال قانون، این گزینه را فعال نگه دارید.
در نهایت پس از درج موارد بالا روی گزینه "ذخیره قانون" کلیک نمایید تا قانون تعریف شده شما داخل سیستم فعال گردد.
-
لیست مجاز: تب "لیست مجاز" برای تعریف و مدیریت فهرستی از آدرسهای IP مجاز استفاده میشود. از طریق این بخش میتوانید IPهایی را که باید در فهرست مجاز قرار بگیرند، بهصورت دستی وارد کنید یا از طریق فایل به سامانه اضافه کنید.

تصویر(8)
افزودن لیست: برای ایجاد فهرست جدید، روی دکمه "افزودن لیست" کلیک کنید.
عنوان: یک نام مشخص و قابلشناسایی برای فهرست وارد کنید تا مدیریت آن در آینده آسانتر باشد.
IPهای مبدأ هر IP در یک خط: آدرسهای IP موردنظر را در کادر وارد کنید؛ هر IP باید در یک خط جداگانه نوشته شود.
ورود فایل متنی IPها: در صورت داشتن فهرست آماده، فایل متنی حاوی IPها را انتخاب کنید تا برای ورود به سامانه استفاده شود.
خروجی از IPهای این لیست: برای دریافت خروجی آدرسهای موجود در لیست، روی این دکمه کلیک کنید.
لیست فعال باشد: این گزینه را فعال نگه دارید تا فهرست در وضعیت فعال قرار داشته باشد.
پس از درج نمودن موارد بالا روی گزینه "ذخیره لیست" کلیک نمایید.
-
لیست مسدود: تب «لیست مسدود» برای تعریف و مدیریت فهرستی از آدرسهای IP مسدودشده استفاده میشود. از طریق این بخش میتوانید IPهایی را که قصد دارید دسترسی آنها از طریق قوانین مربوط به این فهرست مسدود شوند، بهصورت دستی وارد کنید یا از طریق فایل متنی به سامانه اضافه نمایید.
عنوان: نامی مشخص و مرتبط با هدف فهرست وارد کنید تا شناسایی و مدیریت آن آسانتر باشد.
IPهای مبدأ هر IP در یک خط: آدرس IPهایی را که میخواهید در فهرست مسدود قرار گیرند، وارد کنید. هر IP باید در یک خط جداگانه نوشته شود.
ورود فایل متنی IPها: در صورت داشتن فهرست آماده، فایل متنی حاوی آدرسهای IP را انتخاب کنید.
خروجی از IPهای این لیست: برای دریافت خروجی IPهای موجود در فهرست، روی این دکمه کلیک کنید.
لیست فعال باشد: برای فعال بودن فهرست، این گزینه را انتخاب کنید.
پس از درج نمودن موارد بالا روی گزینه "ذخیره لیست" کلیک نمایید.
-
مسدودی های خودکار: این بخش برای مشاهده مسدودیهای ثبتشده بهصورت خودکار در ارتباط با IP انتخابشده و در یک بازه زمانی مشخص استفاده میشود. این قسمت به کاربر کمک میکند وضعیت مسدودیهای خودکار ثبتشده را بررسی کند.

تصویر(9)
-
پروفایل آماده: تب «پروفایل آماده» برای مدیریت پروفایلهای از پیش تعریفشده قوانین فایروال در نظر گرفته شده است. پروفایلها پس از تأیید، بهعنوان قوانین فعال IP در نظر گرفته میشوند و لازم است پیش از اعمال آنها، فهرست قوانین بررسی شود.
-
سابقه تغییرات: تب «سابقه تغییرات» برای مشاهده رویدادها و تغییرات ثبتشده در تنظیمات فایروال سختافزاری استفاده میشود. این بخش به کاربر کمک میکند عملیات انجامشده، زمان ثبت آنها و اطلاعات مرتبط با تغییرات را پیگیری کند.
-
مجموعه های ip: تب «مجموعههای IP» برای مدیریت مجموعهای از آدرسهای IP در نظر گرفته شده است. استفاده از این قابلیت مستلزم داشتن مجوز پشتیبانی برای سرویس است.
نکته: در صورتی که سرور کاربر مورد حمله قرار گیرد، گزارش مربوط به حمله به صورت سیستماتیک در ساعت ۲ بامداد روز بعد برای ایشان ارسال می گردد.


