

آموزش قوانین دسترسی به آیپی (فایروال اختصاصی IPv4)
 پرینت این مقاله
با استفاده از قابلیت های بخش قوانین دسترسی به IP، میتوانید برای سرور مجازی یا اختصاصی خود در فایروال سخت افزاری میهن وب هاست، رول (Rule) تعریف نمایید. Rule قانونی است که مشخص می کند چه ترافیک شبکه ای براساس IP، پورت و پروتکل اجازه عبور داشته باشد و یا مسدود شود. تنظیمات این پنل روی IP سرور و IP مربوط به iLO (در صورتی که سرور اختصاصی شما از قابلیت iLO برخوردار باشد) قابل انجام می باشد.
این بخش از 3 تب اصلی تشکیل شده است که در ادامه به بررسی هر یک پرداخته میشود.
1- قوانین
تعریف رول ها نیازمند دانش فنی لازم در خصوص پیکربندی فایروال می باشد. برای اضافه کردن rule جدید، دکمه "افزودن قانون" را انتخاب نمایید.
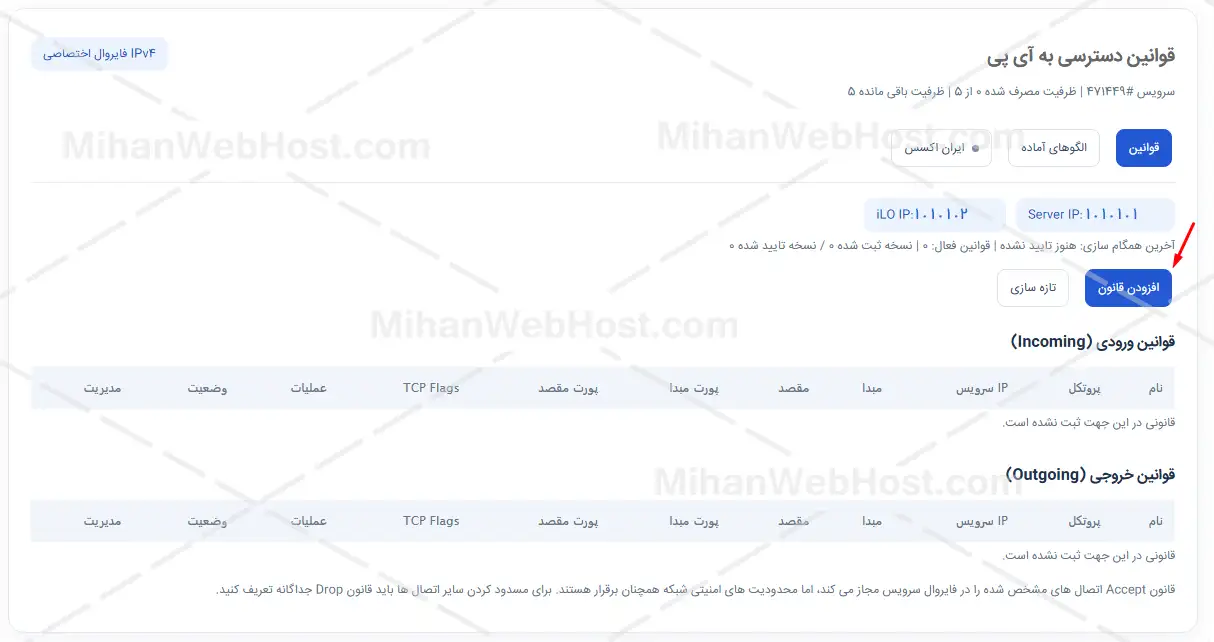
تصویر(1)
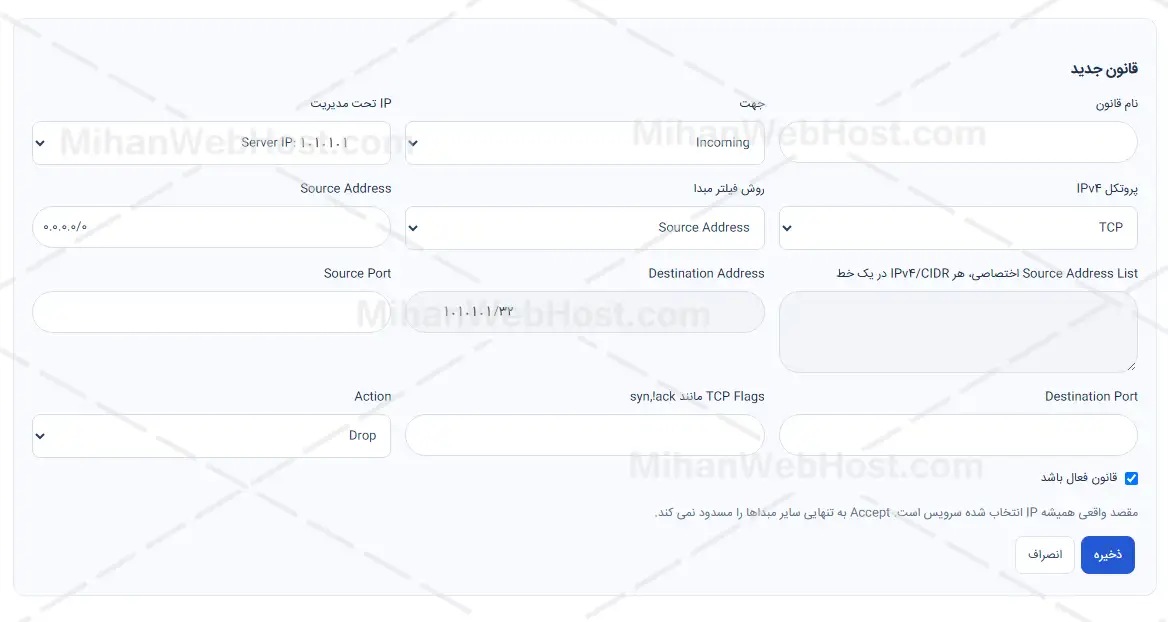
کادری مشابه زیر جهت افزودن قانون ظاهر میشود.
تصویر(2)
در ادامه به توضیح مختصر هر یک از فیلد ها پرداخته میشود.
|
گزینه |
توضیح کوتاه |
|
نام قانون |
نامی برای شناسایی قانون تعیین می کند. |
|
جهت (Incoming / Outgoing) |
این بخش مشخص می کند قانون برای ترافیک ورودی به سرور یا ترافیک خروجی از سرور باشد. |
|
IP تحت مدیریت |
مشخص می کند قانون روی کدام IP سرویس اعمال شود (مانند IP اصلی سرور یا IP مربوط به iLO). |
|
پروتکل (IPv4) |
نسخه پروتکل شبکه را مشخص می کند. نوع ترافیک با انتخاب TCP، UDP یا ICMP قابل تعیین است. |
|
روش فیلتر مبدا |
این بخش در حالت Incoming مشخص می کند روی یک source address یا لیستی از source address ها اعمال شود. |
|
Source Address |
در این بخش امکان تعریف source address وجود دارد. |
|
Source Address List |
امکان تعیین چند IP مبدا یا محدوده IP را فراهم می کند. هر IP یا محدوده CIDR باید در یک خط وارد شوند. |
|
Destination Address |
آدرس IP مقصد را مشخص می کند. |
|
Source Port |
پورت مبدا ترافیک را مشخص می کند. |
|
Destination Port |
پورت مقصدی را مشخص می کند که ترافیک برای دسترسی به آن ارسال می شود. |
|
TCP Flags |
امکان فیلتر کردن بسته های TCP بر اساس فلگ های کنترلی، مانند SYN و ACK، را فراهم می کند. |
|
Action |
گزینه Accept ترافیکی را که با شرایط قانون مطابقت دارد، مجاز می کند. |
|
قانون فعال باشد |
مشخص می کند قانون فعال و قابل اجرا باشد یا غیرفعال بماند. |
پس از ایجاد rule یا قانون مورد نظر، میتوانید آنها را در لیست قوانین ورودی (Incoming) یا قوانین خروجی (Outgoing) مشاهده نمایید.
2- الگوهای آماده
از این قسمت، می توانید با استفاده از الگوهای آماده پورت های مربوط به سرویس های فعال خود را انتخاب کنید.
برای کنترل پنل WHM/cPanel ،Directadmin و همچنین LAMP الگو های از پیش آماده ساخته شده است. شما میتوانید در این بخش مبدا مجازی که تمایل دارید از آن به سرور دسترسی وجود داشته باشد را مشخص نمایید. 0.0.0.0/0 به معنی این است از همه آی پی ها دسترسی وجود داشته باشد که شما میتوانید آن را به IP خود یا یک رنج IP خاصی تغییر دهید تا تنها از IP مربوطه دسترسی داشته باشد.
البته توجه داشته باشید این بخش رول های تعریف شده را صرفا در فایروال مجاز میکند. برای مسدود کردن سایر اتصال ها باید قانون Drop جداگانه در قسمت قوانین تعریف کنید.
3- ایران اکسس
در خصوص، نحوه کار با بخش "ایران اکسس" آموزش کامل را میتوانید از این لینک مطالعه نمایید.


