
هانی پات یا Honeypot به یک سیستم فریبنده گفته میشود که با هدف جذب مهاجمان سایبری و بررسی رفتار آنها طراحی میگردد. این سیستم میتواند ظاهری مشابه یک سرور واقعی، پایگاه داده، سرویس سازمانی یا نرمافزار عملیاتی داشته باشد تا مهاجم تصور کند به یک هدف واقعی دسترسی پیدا کرده است. در حالی که فعالیتهای مهاجم درون محیطی کنترلشده ثبت و تحلیل میشوند، تیم امنیتی میتواند روشهای نفوذ، ابزارهای مورد استفاده، آسیبپذیریهای هدف و الگوهای رفتاری مهاجم را شناسایی کند. همچنین هانی پات میتواند توسط منحرف کردن توجه مهاجم از زیرساخت اصلی، زمان بیشتری برای شناسایی و مقابله با حمله فراهم نماید.
Honeypot ها چگونه کار میکنند؟
هانی پات به گونهای طراحی میشود که از نظر ظاهری و رفتاری به یک سیستم واقعی شباهت داشته باشد. در این محیط ممکن است سرویسها، برنامهها، دادهها و آسیبپذیریهای کنترلشدهای قرار داده شوند که برای مهاجم ارزشمند به نظر برسند. برای نمونه، یک هانی پات میتواند ساختار سامانه مالی یا پایگاه داده مشتریان را شبیهسازی کند تا مهاجم برای بررسی سیستم، اجرای دستورات یا استخراج اطلاعات تلاش نماید. در همین زمان، فعالیتهای او ثبت میشوند و تیم امنیتی میتواند مسیر نفوذ و الگوی رفتاری او را تحلیل کند. باز بودن برخی پورتها، استفاده از رمزهای عبور ضعیف و فعال بودن سرویسهای هدف حملات نیز میتوانند جذابیت محیط را افزایش دهند.
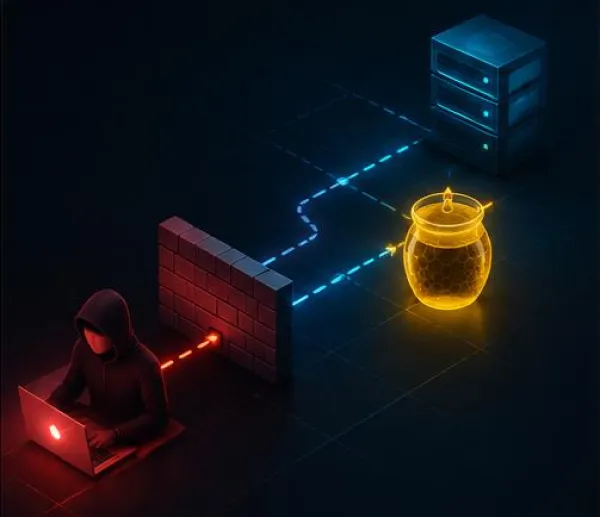
تصویر(1)
هانی پات برخلاف فایروال یا آنتیویروس، ابزار اصلی جلوگیری مستقیم از حمله محسوب نمیشود و بیشتر برای جمعآوری اطلاعات درباره تهدیدات و شناسایی الگوهای حمله استفاده میگردد. دادههای به دستآمده نیز میتوانند برای اولویتبندی اقدامات امنیتی و شناسایی آسیبپذیریهای مهمتر مورد استفاده قرار گیرند.
انواع مختلف Honeypot و نحوه عملکرد آنها
هانی پاتها بر اساس هدف، نوع زیرساخت و تهدید موردنظر به انواع مختلفی تقسیم میشوند. یکی از انواع رایج، Email Trap یا Spam Trap است که با ایجاد یک آدرس ایمیل غیرواقعی، فرستندگان اسپم و منابع مخرب را شناسایی میکند. از آنجا که این آدرس برای ارتباط عادی استفاده نمیشود، پیامهای دریافتی از آن میتوانند برای شناسایی و مسدودسازی منابع مخرب به کار روند.
نوع دیگر، Decoy Database یا "پایگاه داده فریبنده" است که برای شناسایی حملاتی مانند SQL Injection، سوءاستفاده از سرویسهای SQL و افزایش غیرمجاز سطح دسترسی طراحی میشود. Malware Honeypot نیز با شبیهسازی نرمافزارها یا API ها، بدافزارها را جذب میکند و اطلاعاتی درباره شیوه انتشار، عملکرد و نقاط آسیبپذیر مورد استفاده آنها فراهم مینماید. Spider Honeypot نیز با ایجاد صفحات و لینکهای خاص، خزندگان وب و بات ها را شناسایی میکند. بررسی ترافیک این هانی پاتها میتواند اطلاعاتی درباره منبع حمله، شدت تهدید، اهداف مهاجم، نوع سرویس مورد توجه و میزان اثربخشی کنترلهای امنیتی فراهم نماید.
هانی پات Low-Interaction چیست؟
Low-Interaction یکی از انواع هانی پات است که با منابع سختافزاری و نرمافزاری محدود فعالیت میکند و بیشتر برای جمعآوری اطلاعات پایه درباره تهدیدات استفاده میگردد. این نوع هانی پات معمولاً با شبیهسازی تعداد محدودی از پروتکلهای TCP/IP یا سرویسهای شبکه راهاندازی میشود و به دلیل ساختار سادهتر، هزینه و پیچیدگی کمتری ایجاد میکند. اطلاعاتی مانند منبع حمله، نوع فعالیت مشکوک و سطح اولیه خطر میتوانند از طریق آن شناسایی شوند.
محدودیت اصلی این نوع هانی پات به سطح پایین تعامل آن مربوط میشود. از آنجا که محیط تعاملی عمیقی در اختیار مهاجم قرار نمیگیرد، تحلیل روشهای پیچیده نفوذ، ابزارهای پیشرفته و رفتار طولانیمدت مهاجم با دقت محدودی انجام میشود. بنابراین هانی پات Low-Interaction بیشتر برای شناسایی اولیه و جمعآوری اطلاعات پایه استفاده میگردد.
تصویر(2)
هانی پات High-Interaction چیست؟
هانی پات High-Interaction برای ایجاد محیطی واقعیتر و تعاملیتر طراحی میشود تا مهاجم بتواند مدت بیشتری در آن فعالیت کند و اطلاعات عمیقتری درباره اهداف، ابزارها، آسیبپذیریها و روشهای نفوذ او جمعآوری شود. درون این محیط ممکن است سیستمعامل، پایگاه داده، سرویسها و فرآیندهای واقعی یا شبیهسازیشده در اختیار مهاجم قرار گیرند. این ساختار امکان بررسی مسیر حرکت مهاجم، روشهای افزایش سطح دسترسی و ابزارهای مورد استفاده او را فراهم میکند.
در مقابل، هانی پات High-Interaction به منابع بیشتری نیاز دارد و طراحی، پیادهسازی و نظارت بر آن پیچیدهتر انجام میشود. اگر این سیستم به درستی ایزوله نگردد، مهاجم میتواند از آن برای حمله به سایر سیستمها یا ارسال اسپم استفاده کند. به همین دلیل سازوکارهایی مانند Honeywall برای کنترل ارتباطات و جلوگیری از گسترش حمله استفاده میشود. ترکیب Low-Interaction و High-Interaction نیز میتواند اطلاعات اولیه و عمیق را همزمان فراهم کند و برای ایجاد Threat Intelligence (هوش تهدیدات سایبری) و شناسایی نقاط ضعف امنیتی استفاده شود.
مزایای استفاده از هانی پات چیست؟
یکی از مهمترین مزایای هانی پات، شناسایی آسیبپذیریها و تهدیداتی موجود در زیرساخت است. فعالیت مهاجمان در این محیط میتواند میزان تهدید علیه تجهیزات IoT یا سرویسهای خاص را مشخص کند و بخشهایی را که به اقدامات امنیتی بیشتری نیاز دارند، آشکار سازد. از آنجا که هانی پات معمولاً نباید ترافیک قانونی زیادی دریافت کند، فعالیتهای غیرمنتظره روی آن اغلب میتوانند نشانه Probe (بررسی و شناسایی اولیه توسط مهاجم)، اسکن یا تلاش برای نفوذ باشند.
محدود بودن ارتباطات در هانی پات باعث میشود شناسایی IP های مشکوک، الگوهای اسکن و حملات متمرکز سادهتر صورت گیرد. بسیاری از هانی پاتهای ساده نیز به منابع سختافزاری قدرتمندی نیاز ندارند و میتوانند با هزینه نسبتاً پایین اجرا شوند. این سیستمها معمولاً False Positive کمتری نسبت به سیستم IDS ایجاد میکنند زیرا حجم ترافیک قانونی آنها محدود میشود. اطلاعات هانی پات همچنین میتوانند با لاگهای فایروال و سایر سامانههای امنیتی ترکیب شوند و دقت تنظیمات IDS را افزایش دهند.
تصویر(3)
هانی پات علاوه بر شناسایی روشهای جدید حمله، میتواند برای کشف الگوهای حمله تازه، نفوذهای جدید و رفتار بدافزارها استفاده شود. این محیط همچنین فضای مناسبی برای آموزش کارشناسان امنیت فراهم میکند و امکان بررسی تهدیدات را بدون تأثیر مستقیم بر شبکه اصلی ایجاد مینماید. علاوه بر تهدیداتی خارجی، فعالیت غیرمجاز کاربران داخلی نیز میتواند از طریق هانی پات شناسایی شود و ضعفهایی مانند مجوزهای نامناسب و دسترسی بیش از حد کاربران را آشکار کند. هانی پات همچنین با درگیر کردن مهاجم، بخشی از زمان و منابع او را مصرف مینماید و فرصت بیشتری برای واکنش امنیتی فراهم میکند.
جمع بندی: خطرات Honeypot ها
هانی پات با وجود مزایای امنیتی، محدودیتها و خطراتی دارد و تنها تهدیداتی را ثبت میکند که با آن تعامل داشته باشند؛ بنابراین نباید تنها منبع اطلاعات امنیتی سازمان باشد. برای کارایی بیشتر، هانی پات باید تا حد امکان شبیه سیستم واقعی طراحی شود تا مهاجم آن را شناسایی نکند. همچنین خطر سوءاستفاده مهاجم از هانی پات برای حمله به سایر سیستمها وجود دارد؛ ازاینرو ایزولهسازی، کنترل ارتباطات خروجی و مانیتورینگ مستمر ضروری است. ابزارهایی مانند Honeywall میتوانند از گسترش حملات جلوگیری کنند. نهایتا، هانی پات باید در کنار فایروال، IDS و سایر ابزارهای امنیتی بهعنوان یک لایه مکمل استفاده شود.