

با گسترش و توسعه تهدیدات سایبری، حمله هکرها به سایت های درمانی افزایش یافته است. متاسفانه، این صنعت بهطور فزایندهای در معرض این حملات قرار میگیرد. همزمان، حملات باجافزار نیز در حال وخیمتر شدن هستند، بهطوری که FBI گزارش داده که در سال ۲۰۲۲، حوزه خدمات درمانی بیش از هر حوزه دیگری از حملات باجافزار رنج برده است.
با این تفاسیر، هدف از حمله هکرها به سایت های درمانی چیست؟ جذابیت اصلی در ارزش و حساسیت دادههای خدمات درمانی می باشد. اطلاعات محرمانه بیمار میتواند به سرعت و با قیمت بالایی توسط هکرها فروخته شود. این اطلاعات سرقت شده برای سرقت پول از افراد ناآگاه، با استفاده از تاکتیکهایی مانند صورتحساب جعلی، به کار گرفته می شوند.
علاوه بر نشت دادهها، خطری جدیتر نیز وجود دارد. برخلاف سایر تهدیدات سایبری، این حملات میتوانند تأثیر ملموسی بر زندگی انسان داشته باشند. به عنوان مثال، حمله هکرها به سایت های درمانی میتواند به یک بیمارستان ضربه بزند و لپتاپی که دستگاه قلب مصنوعی را کنترل میکند، تحت تأثیر قرار دهد که زندگی بیمار را به خطر میندازد. تاثیر این اقدامات مجرمانه و مرگبار باعث میشود که صنعت خدمات درمانی یک هدف جذابتر باشد زیرا مدیران این حوزه جهت جلوگیری از افشای اطلاعات و تبعات بعدی آن (مادی و معنوی) مجبور می شوند به درخواستهای باج افزارها پاسخ مثبت دهند.
تصویر(1)
مخاطرات امنیتی فضای ابری برای شرکتهای مراقبتهای بهداشتی
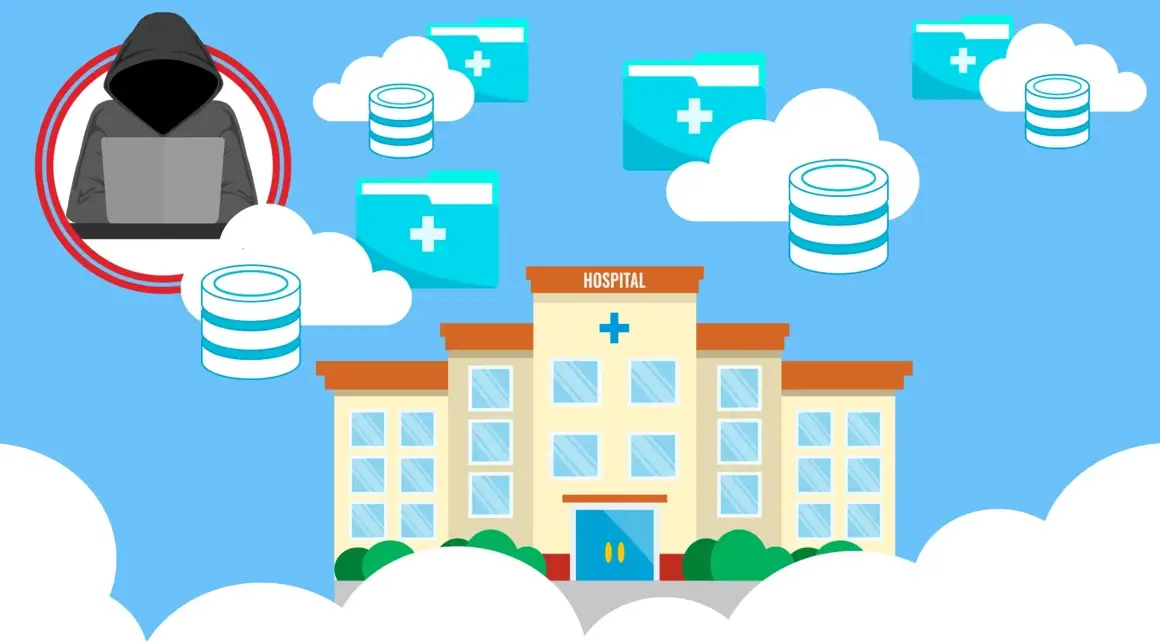
فضای ابری مزایای زیادی مانند تسهیل همکاری و افزایش کارآیی برای شرکتهای مراقبتهای بهداشتی دارد. با این حال، مدیریت دادههای مبتنی بر ابر میتواند خطرات امنیتی را نیز به همراه داشته باشد.
بر اساس تحقیقات شرکت Blanco، تنها 57٪ از سازمانها برنامهای برای بررسی انواع مختلف دادهها دارند تا عمر مفید (EOL) آنها را تعیین کنند. این بدان معنا خواهد بود که بسیاری از سازمانها ممکن است دادههایی را ذخیره نمایند که دیگر مورد نیاز نیستند و در معرض حمله هکرها به سایت های درمانی خود قرار گیرند.
نکته: EOL مخفف "End of Life" است و به معنای "پایان عمر" می باشد. در زمینه فناوری اطلاعات، EOL به وضعیتی اشاره دارد که در آن یک محصول دیگر پشتیبانی نمیشود. این مورد میتواند شامل سختافزار، نرمافزار یا هر دو باشد.
علاوه بر این، اکثر سازمانها از روشهای نامناسبی برای محافظت دادههای خود استفاده میکنند. به عنوان مثال، برخی از سازمانها از تاریخ انقضای خودکار برای محافظت از دادهها بهره می برند. این روش ممکن است در برخی موارد موثر باشد اما نمیتواند نیازهای همه انواع دادهها را برآورده کند. با توجه به اینکه 61٪ از ارائهدهندگان خدمات بهداشتی در سال 2022 حمله هکرها به سایت های درمانی و زیرساخت ابری خود را گزارش دادهاند، محافظت از دادههای ابری برای شرکتهای مراقبتهای بهداشتی بسیار مهم است.
تصویر(2)
حمله هکرها به سایت های درمانی از نوع باج افزار
حملات باج افزاری که اخیراً شرکت های بزرگ و کوچک مراقبت های بهداشتی را هدف قرار داده اند، به سرقت اطلاعات حساس بیمار و اخاذی از شرکت ها برای بازگرداندن آن می پردازند.
به عنوان یک نمونه از حمله هکرها به سایت های درمانی در نوامبر 2023، غول مراقبت های بهداشتی ایالات متحده، McLaren، تأیید کرد که بیش از 2 میلیون داده حساس بیماران سرقت شده است. این داده ها شامل نام کامل، تاریخ تولد، شماره بیمه، اطلاعات پزشکی، داده های تشخیص پزشکی، جزئیات نسخه و دارو بود. طبق گزارش TechCrunch، هکرها توانستند به رمز عبور مدیر McLaren، صورت های مالی داخلی، اطلاعات کارکنان و موارد دیگر دسترسی پیدا کنند.
گروه باج افزار BlackCat، که به نام ALPHV نیز شناخته می شود، مسئولیت این حملات را بر عهده گرفت. این گروه ادعا کرد که در حال مذاکره با McLaren برای انتشار اطلاعات است. با این حال، BlackCat هیچ مدرکی برای اثبات ادعاهای خود ارائه نداد و McLaren نیز جزئیات بیشتری را فاش نکرد.
همچنین BlackCat مسئولیت حمله دیگری به سازمان مراقبت های بهداشتی Henry Schein را در نوامبر 2023 بر عهده گرفت. این گروه ادعا کرد که 35TB داده را در این حمله به سرقت برده است.
در ابتدا به نظر می رسید که Henry Schein و BlackCat در جریان مذاکرات به توافق رسیده اند. با این حال، قبل از تکمیل بازیابی داده ها، BlackCat آنها را دوباره رمزگذاری کرد. این کار منجر به شکست مذاکرات شد و BlackCat شروع به انتشار داده های محرمانه مانند داده های حقوق و دستمزد و پوشه های سهامداران کرد. BlackCat تهدید نمود که اگر Henry Schein با خواسته های او موافقت نکند، اطلاعات بیشتری را منتشر می نماید.
با وجود این شکست اولیه، BlackCat کلیه اطلاعات Henry Schein که قبلاً منتشر شده بود را از وب سایت خود حذف کرد. این کار نشان می دهد که دو طرف به توافق رسیده اند.
در یک حادثه جداگانه اما مهم دیگر در نوامبر 2023، Ardent Health Services، یک ارائه دهنده خدمات بهداشتی که 30 بیمارستان در شش ایالت آمریکا را اداره می کند، اعلام کرد که سیستم های آن هدف حمله باج افزار قرار گرفته است.
در پاسخ به این حمله، Ardent Health Services بلافاصله شبکه خود را غیرفعال کرد و کارشناسان خارجی را برای تحقیق در مورد حمله استخدام نمود. بیمارستان های تحت تأثیر مجبور شدند بیماران نیازمند مراقبت های اورژانسی را به سایر بیمارستان های محلی منتقل کنند. با این حال، آنها همچنان قادر به ادامه ارائه خدمات پزشکی غربالگری و مراقبت های اورژانسی بودند. Ardent Health Services طی آخرین بیانیه خود هیچ گونه نقصی در داده های خدمات درمانی یا مالی بیماران را تأیید نکرده است.
تصویر(3)
حمله هکرها به سایت های درمانی از طریق آسیبپذیریهای نرمافزاری و نفوذ به شبکه
هکرها از روشهای مختلفی برای حمله هکرها به سایت های درمانی استفاده میکنند. یکی از رایجترین روشها استفاده از ابزارهای remote desktop یا "اتصال از راه دور" است. در یک نمونه، هکرها با استفاده از ابزار ScreenConnect، متعلق به Transaction Data Systems (TDS)، شبکه یک سازمان داروسازی و مراقبتهای بهداشتی را مورد نفوذ قرار دادند.
در یک حادثه جداگانه، مجرمان سایبری با باجافزار Clop و استفاده از یک حمله زنجیره تأمین، به دادههای حساس اداره مراقبتهای بهداشتی سازمان سیاست و تأمین مالی کلرادو (HCPF) دسترسی پیدا کردند. HCPF برنامه انتقال فایل مدیریتشده MOVEit را برای به اشتراکگذاری دادههای حساس استفاده میکرد. دادههای سرقتشده در این حملات شامل اطلاعات حساسی مانند نام کامل، شمارههای بیمه، اطلاعات درآمد، تاریخ تولد، آدرسهای پستی و سایر اطلاعات تماس می شود. همچنین شمارههای شناسایی Medicaid، Medicare و دادههای بیمه خدمات درمانی نیز سرقت شده است.
اطلاعات به دست آمده از حمله هکرها به سایت های درمانی، ارزش زیادی در بازار سیاه دارند و میتوانند برای فعالیتهای مجرمانه مانند سرقت هویت، فیشینگ هدفمند، کلاهبرداری مالیاتی و سایر سوءاستفادهها به کار روند.
مهاجمان از اطلاعات حساس بیماران برای اخاذی استفاده می کنند
مراکز مراقبت های بهداشتی برای ارائه بهترین خدمات به بیماران خود باید اطلاعات و تصاویر حساسی را ذخیره کنند. متاسفانه، حساسیت این اطلاعات باعث می شود که برای مهاجمان بسیار جذاب باشد و آنها را برای اخاذی از ارائه دهندگان مراقبت های بهداشتی و بیماران استفاده کنند.
به عنوان یک نمونه از حمله هکرها به سایت های درمانی، گروه باج افزار BlackCat در مارس 2023، عکس های حساس بیماران سرطانی را در Darkweb منتشر کرد. این عکس ها شامل تصاویر بالینی از بیماران تحت درمان رادیوتراپی بود. BlackCat این عکس ها را منتشر کرد تا شبکه خدمات درمانی Lehigh Valley را مجبور به پرداخت باج کند.
در مورد دیگری، گروه باج افزار REvil در اکتبر 2022، اطلاعات حساسی را از بیمه خدمات درمانی استرالیا Medibank سرقت کرد. این اطلاعات شامل نام، تاریخ تولد، شماره پاسپورت، اطلاعات مربوط به ادعاهای پزشکی و پرونده های مربوط به سقط جنین و بیماری های مرتبط با الکل بود. REvil این اطلاعات را منتشر کرد تا Medibank را مجبور به پرداخت باج نماید.
Medibank از پرداخت باج خودداری و REvil نیز اطلاعات را منتشر کرد. این نشت داده ها تأثیر قابل توجهی بر Medibank و مشتریان آن داشت. این دو مورد نشان می دهد که مهاجمان از اطلاعات حساس بیماران برای اخاذی استفاده می کنند. ارائه دهندگان مراقبت های بهداشتی باید اقدامات احتیاطی لازم را برای محافظت اطلاعات بیماران خود و جلوگیری از حمله هکرها به سایت های درمانی انجام دهند.
چگونه سازمان های مراقبت بهداشتی می توانند شبکه خود را ایمن کنند؟
حملات باج افزار در حال افزایش هستند و صنعت مراقبت های بهداشتی در خطر ویژه ای قرار دارد زیرا این سازمان ها دارای داده های حساسی بوده که برای هکرها بسیار ارزشمند است.
یکی از چالش های اصلی برای سازمان های مراقبت بهداشتی، محافظت از دستگاه های اینترنت اشیاء (IoT) است. این دستگاه ها به طور فزاینده ای در مراقبت های بهداشتی استفاده می شوند اما اغلب دارای امنیت ضعیفی هستند و زمینه حمله هکرها به سایت های درمانی را فراهم می کنند.
یک راه برای افزایش امنیت شبکه مراقبت بهداشتی، اتخاذ Unified Secure Access Service Edge (SASE) است. SASE یک سرویس ابر محور بوده که امنیت شبکه و شبکه گسترده (WAN) را یکپارچه می کند. SASE دارای چندین ویژگی است که می تواند به سازمان های مراقبت بهداشتی در محافظت از شبکه ها کمک کند. از جمله:
- میکرو-سگمنت سازی: میکرو-سگمنت سازی، شبکه را به بخش های کوچکتر تقسیم می کند که هر کدام می توانند به طور مستقل ایمن شوند. این کار می تواند به محدود کردن تأثیر یک حمله سایبری کمک کند.
- حفاظت پیشرفته در برابر تهدیدات: حفاظت پیشرفته شبکه در برابر انواع مختلف حملات سایبری، از جمله حملات باج افزار
- پیشگیری از نفوذ: این کار از ورود هکرها به شبکه جلوگیری می کند.
با ادغام چندین سرویس امنیتی در یک پلتفرم واحد، SASE می تواند به سازمان های مراقبت بهداشتی کمک کند تا عملیات امنیتی خود را بهینه کنند و هزینه استفاده از چندین راه حل امنیتی را کاهش دهند.
تصویر(4)
چگونه باید پس از حمله هکرها به سایت های درمانی داده های خود را ایمن کرد؟
اگر داده های شما در یک حمله سایبری در معرض خطر قرار گرفته است، می توانید اقدامات زیر را برای کمک به ایمن سازی داده های خود انجام دهید:
- مراقب ایمیل های فیشینگ باشید. فیشینگ یک تکنیک رایج است که هکرها از آن برای فریب افراد جهت ارائه اطلاعات شخصی مانند نام کاربری، رمز عبور یا شماره کارت اعتباری استفاده می کنند. ایمیل های فیشینگ اغلب از شرکت ها یا سازمان های معتبر تقلید کرده و احساسات قوی مانند ترس یا فوریت را برای فریب افراد به کار می برند. اگر ایمیلی دریافت کردید که مشکوک به فیشینگ است، قبل از کلیک روی لینک یا ارائه اطلاعات شخصی، آن را با دقت بررسی نمایید.
- نرم افزار آنتی ویروس و ضد بدافزار نصب کنید. نرم افزار آنتی ویروس و ضد بدافزار می تواند به محافظت از دستگاه شما در برابر نرم افزارهای مخرب مانند بدافزار و تروجان کمک کند. همچنین این نرم افزارها می توانند به شما در شناسایی و حذف نرم افزارهای مخربی که ممکن است در دستگاه شما وجود داشته باشند، کمک نمایند.
- رمزهای عبور قوی و منحصر به فرد ایجاد کنید. رمزهای عبور قوی و منحصر به فرد می توانند از دسترسی هکرها به حساب های شما جلوگیری کنند. از رمزهای عبوری استفاده کنید که حداقل 12 کاراکتر داشته باشند و شامل ترکیبی از حروف، اعداد و نمادها باشند.
- نرم افزار خود را بروز نگه دارید. بروزرسانی های نرم افزار اغلب شامل پچ های امنیتی هستند که می توانند به محافظت از دستگاه شما در برابر تهدیدات جدید کمک کنند.
- اگر فکر می کنید داده های شما در معرض خطر قرار گرفته اند، با مقامات مربوطه تماس بگیرید. اگر فکر می کنید داده های شما در معرض خطر قرار گرفته اند، با مقامات مربوطه مانند پلیس فتا تماس بگیرید. این مقامات می توانند به شما کمک کنند تا اقدامات لازم را برای محافظت از خود و دیگران انجام دهید.
راه دیگری برای محافظت از خود در برابر پیامدهای نشت داده ها استفاده از مدیریت رمز عبور است. مدیریت رمز عبور به شما کمک می کند تا با ایجاد رمزهای امن تر و همچنین ذخیره ایمن مشخصات ورود به سیستم خود، در امان باشید. با استفاده از رمزهای عبور امن و محافظت شده برای هر حساب، در صورتی که یکی از حساب های شما هک شود، هکرها امکان دسترسی به هیچ یک از حساب های دیگرتان را نخواهند داشت.
سخن پایانی
با اجرای اقدامات ذکر شده در این مقاله، می توانید داده های خود را ایمن کرده و از حمله هکرها به سایت های درمانی و دسترسی غیر مجاز به داده های حساس جلوگیری نمایید. با توجه به تغییرات گسترده ای که در حوزه فناوری اطلاعات رخ می دهد، اقدامات امنیتی سایبری پیشگیرانه برای محافظت از اطلاعات خدمات درمانی ضروری می باشد.